금융권 망분리 규제 완화와 B2B AI SaaS 진입 전략: 13년 만의 규제 빗장 개방과 차세대 제로 트러스트 보안 아키텍처 설계 가이드

1. [도입부] 핵심 결론 및 제도적 배경
💡 핵심 결론 (TL;DR)
대한민국 금융위원회가 단행한 **’제2차 망분리 규제 긴급 완화 조치’**는 자산 규모와 임직원 수 요건을 대폭 하향 조정하고 대형 전자금융업자(핀테크)까지 대상을 확장하여, 총 75개 금융 유관 기업에 최첨단 프런티어 AI와 클라우드 서비스(SaaS) 도입의 길을 전격 개방했습니다. B2B AI SaaS 기업이 수십조 원 규모에 달하는 이 거대한 금융 솔루션 시장에 성공적으로 진입하고 주도권을 장악하기 위한 유일한 완결형 해결책은 단순한 기능적 우수성이 아닙니다.
금융보안원 등의 엄격한 보안성 평가를 원패스로 통과하고, 규제 기관의 가이드라인을 완벽히 충족하는 ‘제로 트러스트 네트워크 액세스(ZTNA) 기반 아키텍처’, ‘SaaS 보안 형상 관리(SSPM)’, 그리고 **’개인정보보호법(PIPA) 기반의 완벽한 데이터 주권 필터링’**을 제품 초기 설계 단계부터 뼈대 수준(Security by Design)으로 완전하게 내재화하는 것입니다.
13년 만의 규제 해제와 시장의 역사적 전환
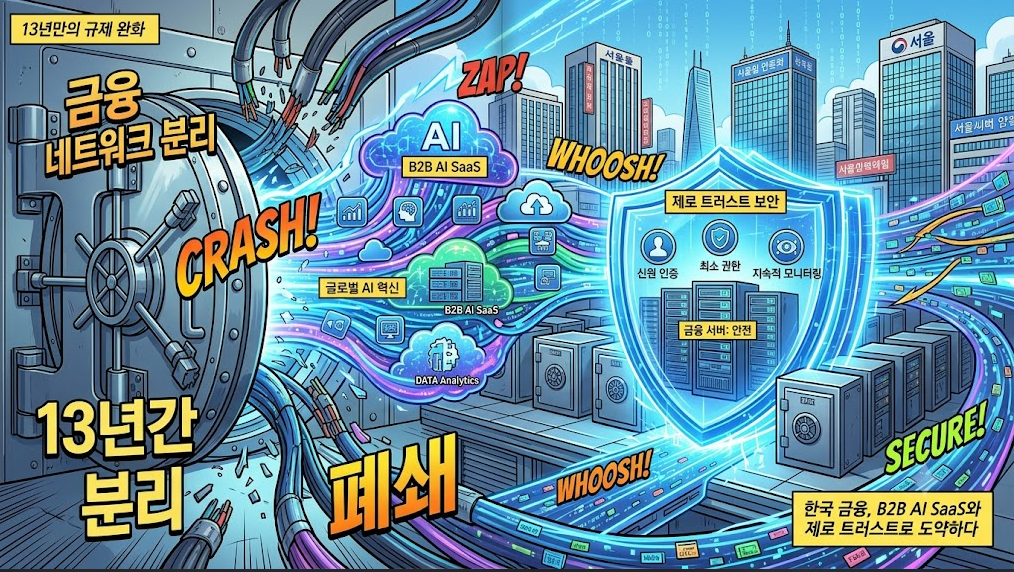
대한민국 금융권은 지난 2013년 발생한 초대형 국가적 전산망 마비 사태 이후, 보안사고 예방이라는 명목 하에 업무용 시스템을 외부 인터넷망과 완벽히 물리적으로 분리·차단하는 강력한 ‘망분리 의무 규제’를 적용받아 왔습니다. 이러한 고립형 망분리 정책은 외부의 고전적 해킹 공격을 원천 차단하는 데는 일정 부분 기여했으나, 클라우드 컴퓨팅의 급격한 발전과 초거대 인공지능(Frontier AI)의 보급 속에서 국내 금융 산업의 업무 생산성을 극적으로 떨어뜨리고 글로벌 디지털 전환(DX) 속도에서 도태되게 만드는 치명적인 병목 현상으로 작용했습니다.
그러나 인공지능 기술의 폭발적인 확산과 더불어 ‘보안이 곧 국가와 금융의 본원적 경쟁력’이라는 목소리가 높아지면서, 금융당국은 조건부 예외 허용이라는 대전환을 가동했습니다. 마침내 금융위원회는 금융감독원, 금융보안원 등과 함께 ‘프런티어 AI 상황대응반’ 회의를 거쳐 2차 망분리 규제 긴급 완화 조치를 최종 확정하였습니다. 이는 한국 금융 IT 환경을 성곽 중심의 경계선 보안에서 데이터와 신원 검증 중심의 제로 트러스트(Zero Trust) 환경으로 강제 이동시키는 거대한 패러다임 시프트의 시작점입니다.
2. [본문] 제2차 망분리 규제 완화 세부 요건 분석 및 비교
이번에 단행된 2차 완화 조치에서 B2B SaaS 공급사들이 가장 먼저 완벽히 이해해야 할 부분은 하향 조정된 대상 금융기관의 자격 기준과 새롭게 편입된 전자금융업자들의 구체적인 스펙입니다. 금융당국은 안전성 검증 결과를 바탕으로 더 많은 기업들이 혁신 기술을 시험할 수 있도록 진입 장벽을 파격적으로 낮췄습니다.
제1차 vs 제2차 망분리 긴급 완화 조치 정밀 대비표
| 핵심 평가 항목 | 제1차 완화 조치 (기존) | 제2차 완화 조치 (확대 적용) | B2B SaaS 공급사 대응 포인트 |
|---|---|---|---|
| 적용 시기 | 2026년 6월 선정 및 발급 | 2026년 10월 7일 발급 예정 (9월 중 심사) | 10월 초에 맞춰 사전 금융 특화 컴플라이언스 팩 구축 |
| 금융회사 자격 요건 | · 총자산 10조 원 이상· 상시 임직원 수 1,000명 이상 | · 총자산 2조 원 이상 (대폭 하향)· 상시 임직원 수 300명 이상 | 중형 은행, 증권사, 카드사, 저축은행까지 잠재 고객군이 급증 (총 59개 금융사 대상) |
| 전자금융업자 요건 | 해당 없음 (신청 기회 제한) | · 연간 전자금융거래 금액 2조 원 이상· 전자금융 매출 비중 총매출의 10% 초과 | 토스, 비썸 등 해킹 취약성에 노출된 대형 핀테크 플랫폼 16개사 신규 진입 |
| CISO 조직 요건 | 명확한 강제 제한 없음 | · CISO의 타 IT 기획/개발 부서 겸직 금지 (독립성 의무화) | 고객사 CISO가 전담 검토하므로, 세일즈 타깃을 IT 부서가 아닌 CISO 조직으로 일원화 |
| 참여 대상 풀 규모 | 총 49개사 | 총 75개사 (금융사 59개 + 전금업 16개) | 타깃 시장의 영토가 1.5배 이상 가파르게 확장됨 |
| 최종 선정 규모 | 10개사 이내 | 최대 15개사 이내 확대 선정 | 정부로부터 1년 한시적 ‘비조치의견서’ 획득 기관 타깃 |
완화 대상 자격 요건의 실무적 핵심
이 표가 보여주는 핵심 팩트는 명확합니다. 자산 기준과 인원 요건이 5분의 1 수준으로 하향 조정되면서 대형 시중은행에 가둬져 있던 시장이 중견 저축은행, 증권사, 자산운용사, 그리고 온라인 결제를 전담 매개하는 대형 핀테크 플랫폼까지 일제히 개방되었습니다.
특히 전자금융업자의 경우, 일반 금융회사와 같은 보수적인 자산 및 인력 기준을 들이대면 원천적으로 참가가 불가능했던 기술 지향적 테크 기업들을 위해 거래금액 기반의 유연한 별도 기준을 제공했다는 점에서 의미가 큽니다. 단, 행정 책임과 보안 통제의 투명성을 보장하기 위해 **’정보보호최고책임자(CISO)의 정보기술 부문 업무 겸직 금지’**와 **’망분리 대체 통제수단 마련’**을 전제 조건으로 완전히 못 박았습니다.

3. [본문] B2B AI SaaS 진입 장벽과 컴플라이언스 솔루션
B2B SaaS 기업이 금융권에 접근할 때 마주하는 가장 까다로운 첫 관문은 바로 규제 준수(Compliance)의 장벽입니다. 정부가 발급하는 1년 한시적 비조치의견서를 금융기관이 성공적으로 활용하고, 정식 계약으로 유치하기 위해서는 SaaS 자체적으로 규제 통제 수단을 온전히 제공해야 합니다.
① 금융보안원 평가 대응과 소스코드 정밀 분석 기술
금융위원회는 1차 시범 테스트 결과를 발표하며, 프런티어 AI(최첨단 대형 LLM)가 수백만에서 수천만 라인에 달하는 방대한 기업 소스코드를 수시간 내에 정확히 분석해 내고, 개발자의 경력과 역량 편차에 구애받지 않은 채 일관되게 보안 취약점을 색출해 내는 독보적인 강점을 확인했다고 공식 발표했습니다.
- SaaS 공급사 해결책: 금융권 사용자들이 우리 AI SaaS에 소스코드를 업로드하거나 데이터 파이프라인을 통과시킬 때, 데이터가 외부 모델 학습용으로 무단 전용되지 않는다는 구조적 기술 증빙을 제공해야 합니다. API 호출 시 데이터 정체(Data at Rest)를 제로로 만드는 무정류 아키텍처 및 휘발성 메모리 처리 방식을 규격화하고, 금융보안원이 요구하는 암호화 통신(TLS 1.3 이상) 및 정기적인 서드파티 모의 침투 테스트(Penetration Test) 결과를 사전에 통과하여 신뢰성 지표로 세일즈 단계에서 투명하게 제시하십시오.
② 데이터 주권 수호와 개인정보보호법(PIPA)의 국외 이전 통제
대한민국의 개인정보보호법(PIPA)은 전 세계에서 가장 깐깐하고 징벌성이 강한 개인정보 보호 규정 중 하나입니다. 금융당국은 망분리 예외를 허용하되, 주민등록번호 등 고유식별정보와 개인신용정보(PII)를 처리하는 행위는 예외 없이 금지했습니다.
- SaaS 공급사 해결책: B2B SaaS 제품은 내부 아키텍처 상단에 **’데이터 마스킹 및 실시간 토크나이저 필터’**를 필수로 탑재해야 합니다. 사용자가 시스템에 데이터를 입력하는 즉시 프런트엔드 혹은 프록시 단계에서 주민등록번호, 계좌번호, 개인 신용등급 정황 등의 민감 데이터를 자동으로 식별하고 특수 문자(Asterisk 등)나 일회성 대체 토큰으로 마스킹하여 외부 LLM API나 클라우드 워크로드로 단 1바이트의 민감 정보도 흘러나가지 않도록 완벽히 방어해야 합니다. 이 원천 필터링 기술은 금융사 조달 부서의 보안 장벽을 허무는 최고의 Sales Feature가 될 것입니다.
4. [본문] 금융권을 장악할 차세대 ‘제로 트러스트 보안 아키텍처’ 설계 공식
망분리가 완화되면서 고립되어 있던 금융 업무망의 경계선(Perimeter)은 사실상 무너졌습니다. 외부로 허용된 SaaS 통로 자체가 공격자의 사내 망 진입 및 횡적 이동의 고속도로가 될 위험성이 있기 때문입니다. 따라서 B2B SaaS 기업은 전통적인 ‘ID/비밀번호 로그인’ 수준을 넘어, 금융권이 안심하고 채택할 수 있는 제로 트러스트 및 형상 관리 아키텍처 표준을 제시해야 합니다.
                  [ B2B AI SaaS 제로 트러스트 데이터 흐름도 ]

   금융망 내부 임직원     ▶▶   SaaS API Gateway   ▶▶   데이터 마스킹 모듈 (PIPA)
  (원격근무 단말 / MFA)       (지속적 신원 재인증)       (고유식별정보 / PII 완전 제거)
                                                                 │
                                                                 ▼
   SaaS 핵심 데이터베이스  ◀◀    SSPM / CSPM 보안 필터   ◀◀   정제된 프런티어 AI 추론
  (Audit Logs 6년 즉시 기록)   (자동 복구 / 비정상 탐지)       (데이터 학습 활용 원천 배제)
① ZTNA(제로 트러스트 네트워크 액세스) 핵심 구현
“절대 신뢰하지 않고, 언제나 전방위적으로 검증한다”는 제로 트러스트 원칙에 입각하여 API 통신 전 과정을 설계해야 합니다.
- 세부 구현 원칙: 단일 사용자 계정 정보를 통한 영구 로그인을 절대 불허하고, 모든 단일 API 호출(gRPC, REST 등) 시점마다 사용자 단말기의 보안 무결성 상태(백신 구동 여부, 허가된 IP 대역, 탈취 의심 세션 분석)와 사용자 신원을 지속적으로 재평가하는 **OAuth JWT 토큰 기반 실시간 검증(Continuous Authentication)**을 가동하십시오.
- 또한, 데이터베이스 저장소와 인프라 내부 시스템을 잘게 쪼개는 **마이크로 세그멘테이션(Micro-segmentation)**을 구축하여, 특정 단일 테넌트나 관리자 계정이 침해당하더라도 금융사 내부 코어 시스템으로의 횡적 이동(Lateral Movement)을 구조적으로 불가능하게 격리하십시오.
② SSPM(SaaS 보안 형상 관리)과 변하지 않는 감사 로그(Audit Log)
금융당국은 규제 완화 혜택을 주는 대신, 금융 유관 기업들에게 자체 테스트 과정에서 발견된 위협 징후와 보안 통제 상태를 분기 및 반기 단위로 꼼꼼히 정리해 정부에 보고할 강력한 의무를 부과했습니다.
- 세부 구현 원칙: 우리 B2B SaaS는 고객사인 금융사가 정부 보고 의무를 손쉽게 준수할 수 있도록 **’변조가 불가능한(Immutable) 감사 로그 추적 레이어’**를 기본 기성품으로 제공해야 합니다. 누가, 언제, 어떤 데이터에 접근했고 어떤 API를 실행했는지의 모든 히스토리를 데이터베이스 원장에 서명 날인 형태로 안전하게 보관하며, 최소 6년 이상의 보존 연한 규칙을 만족하도록 콜드 스토리지 아키텍처를 설계하십시오.
- 동시에 잘못 설정된 공유 폴더나 권한 오남용을 감지하면 시스템이 스스로 기본 권한으로 강제 회귀시키는 실시간 자동 복구(Auto-Remediation) 기능을 연동하여 시스템 형상 관리 수준을 글로벌 GRC(규제·리스크·준수) 표준에 맞추어야 합니다.

5. [마무리] 시장 선점을 위한 골든아워 액션 플랜
2026년 하반기는 한국 금융 IT 시장 13년 역사상 가장 크고 뜨거운 **’보안 및 인프라 교체의 골든아워(Golden Hour)’**입니다. 1차 테스트를 통해 프런티어 AI의 파괴적인 소스코드 분석 역량과 정밀 탐색 기능이 금융권에서 완벽히 검증된 이상, 규제 장벽 뒤에 숨어 있던 금융 지주사와 핀테크 공룡들의 예산 투자는 이제 막 시작되었습니다.
과거에는 강력한 방화벽 성벽만 쌓아둔 채 현관문을 열어둔 채 잠들었던 경계선 중심의 구식 아키텍처로는 다가오는 인공지능 기반 지능형 위협을 방어할 수 없습니다.
B2B SaaS 공급을 준비하는 기업들은 보안을 단순한 ‘백엔드 내부 작업’이나 ‘비용 처리용 체크박스’로 취급하는 낡은 인식에서 탈약해야 합니다. 규제와 제로 트러스트 보안을 가장 강력한 **세일즈 마케팅 피처(Sales Feature)**로 당당히 전면에 내세워, 선제적으로 아키텍처 무결성을 입증하는 벤더만이 다가오는 수십조 원의 금융 솔루션 바다에서 독점적인 지위와 압도적인 초과 이익을 안전하게 거머쥐게 될 것입니다.
6. 🤖 금융권 B2B SaaS 진입을 준비하는 빌더들을 위한 실무 FAQ 3선
Q1. 금융보안원의 SaaS 보안성 평가를 한 번에 통과하기 위한 핵심 가이드라인은 무엇인가요?
답변: 금융보안원의 SaaS 보안성 평가는 인프라, 암호화, 데이터 분리, 백업 및 재난 복구의 4대 핵심 축을 중점적으로 검증합니다. 한 번에 통과하기 위한 최단 통과 전략은 다음과 같습니다.
- 멀티 테넌트 격리의 물리적 증빙: 공유 데이터베이스를 사용하는 구조라 할지라도 테넌트 ID 기반의 행 레벨 보안(RLS)이 완벽히 가동 중임을 가상 데이터 블리딩(Bleeding) 검증 로그를 통해 증명해야 합니다. 가능하다면 중요 금융 데이터는 AWS RDS 인스턴스나 Schema 레벨에서 물리적으로 완전 격리하는 옵션을 제공하십시오.
- 종단간 암호화(E2EE) 프로토콜: 데이터 전송 시(TLS 1.3 필수)뿐만 아니라 데이터가 디스크에 저장되는 시점(Storage at Rest)에도 AES-256 이상의 고강도 표준 알고리즘으로 암호화되어야 하며, 특히 금융사가 직접 암호화 키를 통제하고 관리할 수 있는 BYOK(Bring Your Own Key) 아키텍처를 옵션으로 탑재하면 보안성 평가 통과 속도가 3배 이상 단축됩니다.
Q2. 2차 완화 조치에서 규정된 ‘CISO 겸직 금지’와 ‘CISO 주재 위원회 반기 보고’ 요건이 우리 SaaS 판매 프로세스에 미치는 현실적인 영향과 대응법은 무엇인가요?
답변: 이 조항은 B2B SaaS의 세일즈 대상과 의사결정 경로를 완전히 바꾸는 게임 체인저 규칙입니다. 기존에는 현업 부서나 IT 기획팀을 설득하면 도입이 가능했으나, 이제는 겸직이 금지되어 정보보안만 전담 감시하는 독립된 전담 CISO 조직이 도입 최종 승인의 도장을 쥐게 되었습니다. 따라서 세일즈 단계부터 개발 부서가 아닌 **’CISO 전담 보안 설득 문서’**를 전면에 배치해야 합니다. 제품 기능 설명서 외에, 우리 SaaS를 도입했을 때 금융 가입자에게 추가 건강보험료나 국민연금 상한 조정 전산망 충격이 가지 않는 이유, 사내 보안 통제 상태를 한눈에 볼 수 있는 ‘CISO 전용 GRC 보안 컴플라이언스 대시보드’ 제공 계획, 그리고 반기 1회 보고서에 그대로 첨부할 수 있는 ‘자동화된 보안 오딧 및 컴플라이언스 이행 보고서 내보내기(PDF/CSV)’ 기능을 제품 안에 미리 빌딩해 제안하십시오. CISO의 행정 보고 리소스를 줄여주는 SaaS가 시장을 독식합니다.
Q3. 해외 퍼블릭 LLM API(예: 미국 리전의 OpenAI GPT-4o나 Anthropic Claude)를 가져다 쓰는 B2B AI SaaS도 이번 금융권 완화 시장에 진입하는 것이 법적으로 허용되나요?
답변: 조건부로 허용되지만, 매우 정교한 기술적 우회 아키텍처가 동반되어야만 규제 심사 문턱을 넘을 수 있습니다. 한국 개인정보보호법(PIPA) 및 금융보안 규정은 개인신용정보와 고유식별정보의 국외 이송을 엄격히 제한하므로, 해외 API로 다이렉트 전송하는 것은 사실상 불가능합니다. 이를 극복하는 실무 정석 로드맵은 다음과 같습니다.
- 로컬 AI(Local AI) 또는 소버린 클라우드 구조 채택: 중요 데이터의 외부 유출 리스크를 원천 배제하기 위해, 네이버의 하이퍼클로바X와 같은 국내 인프라 기반의 소버린 AI 모델을 연동하거나, 금융사 내부 프라이빗 클라우드(AWS 서울 리전 내 가상 프라이빗 인프라)에 오픈소스 기반의 고성능 소형 LLM(Llama-3, Solar 등)을 자체 호스팅(Self-hosted)하여 데이터를 국내 영토 밖으로 단 1바이트도 넘기지 않는 폐쇄형 네트워크 환경을 구성해 공급하십시오.
- 프록시 필터 및 토큰화 패키지: 만약 반드시 해외 LLM API를 활용해야만 하는 특수한 서비스라면, 데이터 전송 직전에 국내 망 내에 위치한 자사 보안 프록시 서버에서 모든 한글 및 영문 텍스트 내의 고객 개인정보를 해시(Hash) 처리하거나 무의미한 가상 식별자로 토큰 대체한 뒤, ‘완벽하게 정제된 질문 요지’만 해외 API로 전송하고 결과를 수신해 다시 국내망 내에서 복원해 임임하는 ‘데이터 마스킹 하이브리드 아키텍처’ 구축을 공인 회계 및 세무 자문서와 함께 입증하면 합법적으로 시장 진입 자격을 확보할 수 있습니다.